von Michael Hollister
Exklusive Veröffentlichung nur bei Michael Hollister am 12. Juli 2026
1.891 Wörter * ca. 10 Minuten Lesezeit
Teil 2 der Serie lesen Sie bitte hier:
Was sie verbieten – und was sie fördern: Die EU und die biometrische Grenze – Teil 2
Die vollständige Analyse bitte hier weiterlesen:
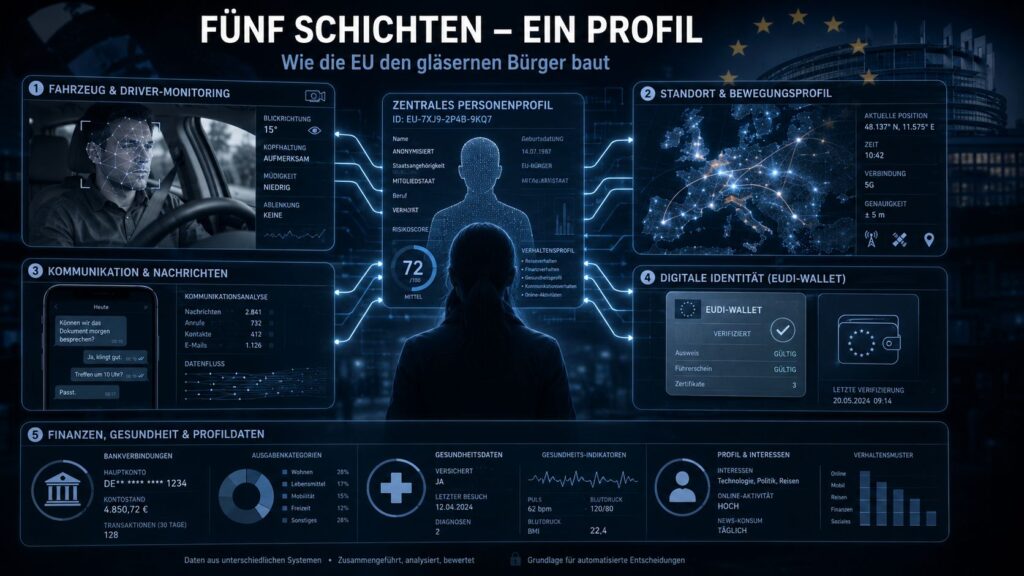
Fünf Schichten, ein Profil – Wie die EU den gläsernen Bürger baut
Es gibt immer zwei Gründe, sagte meine Großmutter:
Den, den man Dir nennt, und den wahren!
Seit dem 7. Juli 2026 muss jeder in der EU neu zugelassene Neuwagen eine Infrarotkamera im Innenraum haben, die den Fahrer permanent beobachtet. Seit dem 9. Juli 2026 dürfen Plattformbetreiber private Nachrichten wieder automatisiert scannen – nachdem das EU-Parlament genau das zweimal mit klarer Mehrheit abgelehnt hatte. Parallel rollt die EU-Kommission eine Altersverifikations-App aus, die von Sicherheitsforschern in zwei Minuten geknackt wurde – und deren dokumentierte Mängel die Kommission nicht zum Anhalten bewogen haben.
Drei Maßnahmen, drei gute Zwecke: Verkehrssicherheit, Kinderschutz, noch mehr Kinderschutz. Drei Zusicherungen: Die Daten bleiben lokal, die Privatsphäre wird gewahrt, alles ist freiwillig. Und drei dokumentierte Widersprüche zwischen dem, was zugesichert wurde, und dem, was tatsächlich geschieht – belegt nicht durch Hypothesen, sondern durch Herstellerangaben auf direkte Anfrage, durch Abstimmungsprotokolle des Europäischen Parlaments und durch Sicherheitsvorfälle, die bereits stattgefunden haben. Die Reihenfolge ist dabei kein Zufall: Erst wird die Infrastruktur geschaffen, dann zeigt sich, dass die Zusicherungen nicht halten – und dann wird trotzdem weiter ausgerollt.
Dieses Briefing beschreibt das Muster. Keine Behauptungen, keine Verschwörungstheorien – nur Verordnungstexte, Herstellerantworten und Fakten. Wer die vollständige Analyse mit allen Quellen, dem Fall Malte Spitz, dem VW-Datenleck im Detail und der militärischen Lagebild-Analogie lesen möchte, findet sie im begleitenden Deep Dive.
Die Kamera: „Die Daten bleiben im Fahrzeug“
Das System heißt Advanced Driver Distraction Warning – ADDW. Eine Infrarotkamera im Innenraum erfasst Augenpartie und Kopfhaltung des Fahrers, wertet sie in Echtzeit aus und warnt bei erkannter Ablenkung – optisch, akustisch oder als Vibration im Lenkrad. Über 50 km/h greift das System nach 3,5 Sekunden, zwischen 20 und 50 km/h nach sechs Sekunden. Es aktiviert sich nach jedem Motorstart automatisch. Abschalten ist möglich, aber nur bis zum nächsten Anlassen. Die rechtliche Grundlage ist die EU-Verordnung 2019/2144, die das System seit dem 7. Juli 2026 für alle Neuzulassungen verpflichtend macht. Das erklärte Ziel: null Verkehrstote bis 2050, die „Vision Zero“ der EU-Kommission. Die Verordnung schreibt klar vor: keine biometrischen Daten, keine Gesichtserkennung, keine Speicherung von Bildern. Die Daten sollen lokal im Fahrzeug verarbeitet werden und das Fahrzeug nicht verlassen.
Das ist die Zusicherung. Und hier ist, was die Hersteller selbst sagen, wenn man sie direkt fragt.
Der belgische Sender VRT befragte im Juni 2026 sieben Automobilhersteller nach ihrem konkreten Umgang mit ADDW-Daten. Volvo erklärte, die Daten in Echtzeit auf „gesicherten Servern“ innerhalb einer „weltweiten digitalen Infrastruktur“ zu verarbeiten – also explizit außerhalb des Fahrzeugs. Mercedes-Benz bestätigte, seit Juli 2025 Bild- und Sensordaten aus Kundenfahrzeugen zum Training seiner Fahrassistenzsysteme zu verwenden. Renault gab an, personenbezogene Daten zur „Verbesserung von Produkten und Diensten“ zu nutzen und sie „kontrolliert“ an Partner weiterzugeben. Was „kontrolliert“ bedeutet, blieb offen. Die übrigen Hersteller antworteten gar nicht.
Die Verordnung sagt: lokal. Volvo sagt: externe Server. Mercedes sagt: Bilddaten für Training. Renault sagt: Weitergabe an Partner. Das ist kein Interpretationsspielraum. Das sind drei Antworten auf eine direkte Frage eines öffentlich-rechtlichen Senders – und keine deckt sich mit der Zusicherung. Sofie Royer, Professorin für IT-Recht an der VUB Brüssel und der KU Leuven, benennt das strukturelle Problem: Die Datenschutzbehörden, die die Einhaltung überwachen sollten, seien chronisch überlastet und unterbesetzt. Ein gesetzliches Verbot allein verhindere keinen Missbrauch. Dazu kommt eine offene Flanke: Die Vorschriften regeln nicht eindeutig, wie mit gerichtlichen Anfragen auf ADDW-Daten umzugehen ist. Ein belgisches Gericht zog bereits 2017 Daten aus einem Bordcomputer als Beweismittel heran. Der Präzedenzfall existiert.
Dass vernetzte Fahrzeuge Daten in industriellem Maßstab preisgeben können, ist keine Hypothese. Im Dezember 2024 deckte der Chaos Computer Club ein Datenleck bei der VW-Softwaretochter Cariad auf: 807.357 Fahrzeuge, fast 900 Millionen Geokoordinaten – Standortdaten auf zehn Zentimeter genau, monatelang ungeschützt auf einem Amazon-Cloudspeicher. Streifenwagen, Politikerfahrzeuge, Pkw im Umfeld des BND. Die Daten lagen offen. Die Bewegungsprofile waren komplett.
Der Blick nach vorn: Die EU-Kommission hat angekündigt, bis Juli 2027 die nächste Stufe der ADDW-Anforderungen zu entwickeln – kognitive Ablenkungserkennung, also mentale Zustände, die sich nicht allein über die Blickrichtung messen lassen. Die Hardware, die eine solche Erweiterung ermöglicht, ist bereits in jedem Neuwagen installiert. Full-HD-Kamera, integrierte KI, Infrarot. Gesichtserkennung und biometrische Auswertung wären ein Software-Update entfernt. Die Verordnung sagt: „Darf nicht.“ Aber sie sagt nicht: „Kann nicht.“
Die Chatkontrolle: Zweimal Nein, dann Eilverfahren
Am 9. Juli 2026 hat das Europäische Parlament die sogenannte Chatkontrolle verabschiedet – eine Regelung, die Plattformbetreibern erlaubt, private Nachrichten automatisiert auf Darstellungen sexuellen Kindesmissbrauchs zu scannen. Das Ergebnis ist bemerkenswert – weniger wegen der Sache selbst als wegen des Verfahrens, mit dem es zustande kam.
Die befristete Ausnahmeverordnung, die ein solches Scannen seit 2021 erlaubte, war am 4. April 2026 ausgelaufen. Im März 2026 lehnte das Parlament eine Verlängerung mit 311 zu 228 Stimmen ab – klare Mehrheit, demokratisch entschieden. Die Sache schien erledigt. Drei Monate später brachte die Parlamentsführung einen Dringlichkeitsantrag ein.
Am 6. Juli versuchte der EU-Abgeordnete Martin Sonneborn, Parlamentspräsidentin Roberta Metsola im Plenum darauf hinzuweisen, dass das Eilverfahren gegen die Geschäftsordnung des Parlaments verstoße. Metsola hatte zuvor gegenüber der Presse erklärt, alles sei in Ordnung. Als Sonneborn es ihr im Plenum erklären wollte, stellte sie ihm nach 60 Sekunden das Mikrofon ab. Am 7. Juli stimmte das Parlament mit 331 zu 304 für die Einleitung des Eilverfahrens.
Das Verfahren war so konstruiert, dass es die Beweislast umkehrte. Nicht die Mehrheit musste zustimmen – stattdessen mussten 361 Abgeordnete aktiv dagegen stimmen, um die Regelung zu stoppen. Ein Verfahren, das einen demokratischen Beschluss nur durch eine außergewöhnlich hohe Gegenstimmen-Schwelle verhindern lässt. Die Abstimmung fiel auf den 9. Juli – den letzten Plenartag vor der Sommerpause. Zahlreiche Abgeordnete befanden sich bereits auf dem Weg in den Urlaub. Der parteilose EU-Abgeordnete Friedrich Pürner kommentierte: „Kurz vor der Sommerpause – während alle die Badeutensilien packen und auf die Fußball-WM schielen – schiebt die Parlamentspräsidentin das Thema klammheimlich wieder auf die Agenda.“ Das Ergebnis: 314 Gegenstimmen – 85 weniger als die nötigen 361. 276 Abgeordnete stimmten dafür, 30 enthielten sich. Die Chatkontrolle gilt damit bis April 2028.
Ein Änderungsantrag, der die Ende-zu-Ende-Verschlüsselung ausnehmen soll, wurde zwar angenommen – wie das technisch umgesetzt werden soll, bleibt ungeklärt. Im Hintergrund laufen die Verhandlungen über die dauerhafte CSA-Verordnung weiter – die deutlich weiter gehen könnte, bis hin zum verpflichtenden Client-Side-Scanning, also dem Durchsuchen von Nachrichten direkt auf dem Gerät des Nutzers, bevor sie verschlüsselt werden. Nächster Trilog: 29. September. Der offizielle Zweck: Kinderschutz. Gegen den Zweck argumentiert niemand. Gegen das Verfahren argumentieren Abgeordnete aller Fraktionen – aber das Mikrofon wurde abgestellt.
Das Profil: Was die Kombination ergibt
Jede dieser Maßnahmen hat einen guten, nachvollziehbaren Zweck. Die ADDW-Kamera rettet Leben – das ist unbestritten. Die Chatkontrolle soll Kinder schützen. Zusammen mit der Vorratsdatenspeicherung von Mobilfunkdaten, der Altersverifikations-App und den zentralen Bankdatenregistern in mehreren Mitgliedstaaten entsteht jedoch ein Bild, das weit über den einzelnen Zweck hinausgeht.
Die Kamera weiß, wer im Fahrzeug sitzt, wann und wie lange. Die Mobilfunkdaten wissen, wo sich das Telefon aufgehalten hat – als ein Grünen-Vorstandsmitglied 2009 seine Vorratsdaten bei der Telekom einklagte, erhielt er 35.831 Datenpunkte für sechs Monate, genug für ein lückenloses Bewegungsprofil, das ZEIT Online als interaktive Karte veröffentlichte. Mit einem Gerät, das sich alle zehn Minuten meldete. Heute, mit permanent verbundenen Smartphones, wäre die Auflösung um ein Vielfaches höher. Die Chatkontrolle weiß, was jemand schreibt und wem. Die Altersverifizierung – aufgebaut auf denselben Spezifikationen wie die kommende europäische digitale Identitätsbrieftasche EUDI – liefert den Schlüssel, der alle anderen Datensätze einer amtlich verifizierten Person zuordnet.
Zusammengeführt ergibt sich ein Profil, das Bewegung, Kommunikation, Finanzen, Identität und Verhalten umfasst. Ein Profil, das vor zwanzig Jahren monatelange nachrichtendienstliche Arbeit gegen eine Einzelperson erfordert hätte – Observation, Telefonüberwachung, Bankauskunft, Informantenführung. Heute entsteht es als Nebenprodukt von Maßnahmen, die niemand als Überwachung bezeichnet. Was dem Profil noch fehlt, ist die Gesundheitsdimension – und die kommt mit der elektronischen Patientenakte und der EUDI-Wallet, beides auf dem dokumentierten Fahrplan der EU-Kommission.
Dass die Daten in diesen Systemen nicht sicher sind, haben zwei Vorfälle innerhalb eines Jahres bewiesen. Im Dezember 2024 die 807.357 VW-Fahrzeuge auf dem ungeschützten Cloudspeicher – fast 900 Millionen Geokoordinaten, die Streifenwagen, Politikerfahrzeuge und Fahrzeuge im Umfeld des Bundesnachrichtendienstes identifizierbar machten. Im Januar 2026 der FICOBA-Vorfall in Frankreich: Ein einziger kompromittierter Login eines Regierungsbeamten genügte, um Zugang zum zentralen Bankdatenregister zu erlangen – 1,2 Millionen Konten, Bankverbindung, Identität, Adresse, teilweise Steuer-ID. Kein Server wurde gehackt, keine Firewall durchbrochen. Ein Passwort reichte. Das größte Risiko ist nicht die Technik – es ist der Mensch. Und sobald die Daten abgeflossen sind, sind sie nicht mehr kontrollierbar.
Die Infrastruktur steht. Die Hardware ist verbaut. Die Gesetze sind verabschiedet – in einem Fall gegen den zweimaligen ausdrücklichen Willen des Parlaments. Was auf dieser Infrastruktur fährt, entscheidet nicht die Technik. Es entscheidet, wer morgen die Gesetze schreibt. Und was einmal verbaut ist, wird nicht wieder ausgebaut.
Bilanz
Drei Maßnahmen, drei Zusicherungen, drei dokumentierte Brüche.
Die EU-Verordnung sichert zu, dass die Kameradaten im Fahrzeug bleiben. Volvo, Mercedes und Renault widersprechen dem auf direkte Anfrage eines öffentlich-rechtlichen Senders – Volvo mit externen Servern, Mercedes mit Trainingsdaten, Renault mit Partnerweitergabe. Die Chatkontrolle wurde vom Parlament im März mit 311 zu 228 Stimmen abgelehnt – und im Juli per Eilverfahren mit umgekehrter Beweislast am letzten Sitzungstag vor der Sommerpause durchgesetzt, nachdem einem Abgeordneten, der den Verfahrensverstoß benannte, nach 60 Sekunden das Mikrofon abgestellt wurde. Die Altersverifikations-App der EU versagte an beiden erklärten Zwecken – als Altersfilter umgehbar, als Datenschutzsystem strukturell unbrauchbar – und wird trotzdem in 27 Mitgliedstaaten ausgerollt, obwohl mehr als 400 Wissenschaftler aus 30 Ländern ein Moratorium fordern.
Die Zusicherung lautet jedes Mal: lokal, anonym, sicher, freiwillig.
Die dokumentierte Realität zeigt jedes Mal: extern, identifizierbar, verwundbar, verpflichtend.
Das ist kein Muster, das man interpretieren muss.
Es ist eines, das man lesen kann – in Herstellerantworten, Abstimmungsprotokollen und Sicherheitsberichten.
Es gibt immer zwei Gründe, sagte meine Großmutter: den, den man dir nennt – und den wahren.
Die vollständige Analyse mit dem Fall Malte Spitz (35.831 Vorratsdatenpunkte in sechs Monaten), dem VW-Datenleck im Detail (807.357 Fahrzeuge, CCC, Spiegel), der gehackten EU-Altersverifikations-App, der militärischen Lagebild-Analogie und dem FICOBA-Bankdatenvorfall – hier weiterlesen:
Fünf Schichten, ein Profil – Wie die EU den gläsernen Bürger baut
Öfter hier?
Wenn Sie meine Updates und Analysen regelmäßig lesen, unterstützen Sie meine Arbeit bestimmt schon. Falls nicht – gerne hier:
Michael Hollister war sechs Jahre Bundeswehrsoldat (SFOR, KFOR) und blickt hinter die Kulissen militärischer Strategien. Nach 14 Jahren im IT-Security-Bereich analysiert er primärquellenbasiert europäische Militarisierung, westliche Interventionspolitik und geopolitische Machtverschiebungen. Ein Schwerpunkt seiner Arbeit liegt auf dem asiatischen Raum, insbesondere Südostasien, wo er strategische Abhängigkeiten, Einflusszonen und Sicherheitsarchitekturen untersucht. Hollister verbindet operative Innensicht mit kompromissloser Systemkritik – jenseits des Meinungsjournalismus. Seine Arbeiten erscheinen zweisprachig auf www.michael-hollister.com sowie in kritischen Medien im deutsch- und englischsprachigen Raum.
Quellenverzeichnis
- Verordnung (EU) 2019/2144 – Verordnung über die allgemeine Fahrzeugsicherheit. https://eur-lex.europa.eu/eli/reg/2019/2144/oj
- VRT-Recherche / Herstellerantworten – „Neue EU-Regel: Kamera überwacht Fahrer im Auto“ (Volvo, Renault, Mercedes-Benz), All About Security, Juli 2026. https://www.all-about-security.de/neue-eu-regel-kamera-ueberwacht-fahrer-im-auto/
- VW/Cariad-Datenleck – auto motor und sport / CCC / Spiegel, Dezember 2024. https://www.auto-motor-und-sport.de/verkehr/massives-datenleck-volkwagen-meb-nutzerdaten-chaos-computer-club/
- Chatkontrolle – Abstimmung 9. Juli 2026 – Junge Freiheit, 9. Juli 2026. https://jungefreiheit.de/politik/ausland/2026/eu-parlament-winkt-chatkontrolle-im-eilverfahren-durch-nachdem-sie-zweimal-abgelehnt-wurde/
- TKP.at – „Chatkontrolle und das Ende des Briefgeheimnisses“, 7. Juli 2026. https://tkp.at/2026/07/07/chatkontrolle-und-das-ende-des-briefgeheimnisses-eu-killt-grundrecht-der-aufklaerung-im-eilverfahren/
- Netzpolitik.org – „Ausschuss stimmt gegen freiwillige Chatkontrolle“, März 2026. https://netzpolitik.org/2026/ueberraschung-ausschuss-stimmt-gegen-freiwillige-chatkontrolle/
- FICOBA-Vorfall – Le Monde, Februar 2026. https://www.lemonde.fr/pixels/article/2026/02/10/ficoba-les-donnees-de-1-2-million-de-comptes-bancaires-ont-ete-consultees-par-un-pirate_6404181_4408996.html
- Malte Spitz / Vorratsdaten – heise online, Februar 2011. https://www.heise.de/newsticker/meldung/Vorratsdaten-Sechs-Monate-im-Leben-des-Malte-Spitz-1197178.html
- Michael Hollister – „Die Schutz-App, die nichts schützt“, Mai 2026. https://www.michael-hollister.com
Vollständiges Quellenverzeichnis und weiterführende Belege im ausführlichen Analyse-Artikel.
© Michael Hollister – Alle Rechte vorbehalten. Die Weitergabe, Veröffentlichung oder Nutzung dieses Textes bedarf der ausdrücklichen schriftlichen Genehmigung des Autors. Bei Interesse an einer Weiterverwendung kontaktieren Sie bitte den Autor über www.michael-hollister.com.